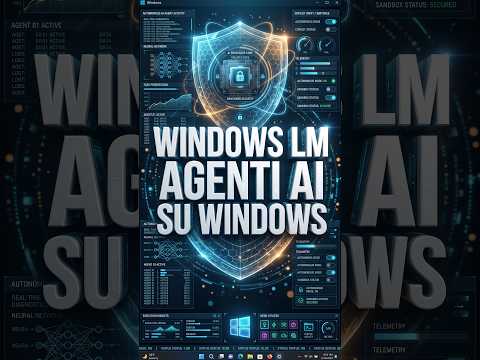
Benvenuti a tutti sul canale! Quante volte vi siete chiesti: “Come posso far girare un agente AI autonomo sul mio computer senza rischiare che una semplice allucinazione cancelli file di sistema o invii dati riservati online?”.
In questo video analizziamo il funzionamento pratico dei Microsoft Execution Containers (MXC) combinati con il runtime nativo di Windows ML e il motore llama.cpp. Vediamo come elaborare documenti aziendali ipersensibili con modelli GGUF locali come DeepSeek V4 Flash e Nemotron, garantendo privacy totale e isolamento fisico a livello di sistema operativo.
Voi come gestite oggi la sicurezza dei vostri agenti locali? Li fate già girare in container dedicati o vi fidate del semplice sandboxing a livello di script? Ditemi la vostra nei commenti: rispondo volentieri a dubbi su configurazioni e test pratici!
Che cosa sono i Microsoft Execution Containers (MXC)?
I Microsoft Execution Co…

著者について